Le suivi des risques consiste à vérifier régulièrement que chaque risque recensé évolue comme prévu et que les actions décidées sont réalisées et efficaces. Il repose sur un registre tenu à jour, sur quelques indicateurs par risque et sur une revue dont la fréquence dépend de la criticité.
Cet article détaille les indicateurs à retenir, la construction du tableau de suivi, le rythme des revues et le partage des responsabilités.
A lire également : Le coworking à Bourges séduit de plus en plus d'indépendants
Ce que recouvre le suivi des risques
Le suivi est la dernière phase du cycle : une fois les risques identifiés, analysés et traités, il reste à contrôler ce qui se passe réellement. Il boucle sur la première étape, car un risque qui évolue ou un nouveau risque qui apparaît relance une identification. Le processus complet de gestion des risques place d’ailleurs cette phase à la fin, mais jamais comme un point final.
La norme ISO 31000 nomme cette phase « surveillance et revue ». Elle porte sur les critères, l’analyse, le traitement et le cadre de gestion lui-même. Quand un risque change, le traitement prévu est revu à son tour.
A voir aussi : Un espace de coworking à la Croix-Rousse pour travailler autrement
Trois gestes se distinguent dans la pratique :
- surveiller : observer l’évolution des signaux associés à chaque risque entre deux revues ;
- revoir : réévaluer la probabilité et l’impact à une date fixée ;
- contrôler : vérifier que les mesures décidées ont été exécutées et qu’elles produisent l’effet attendu.
Les indicateurs à suivre pour chaque risque
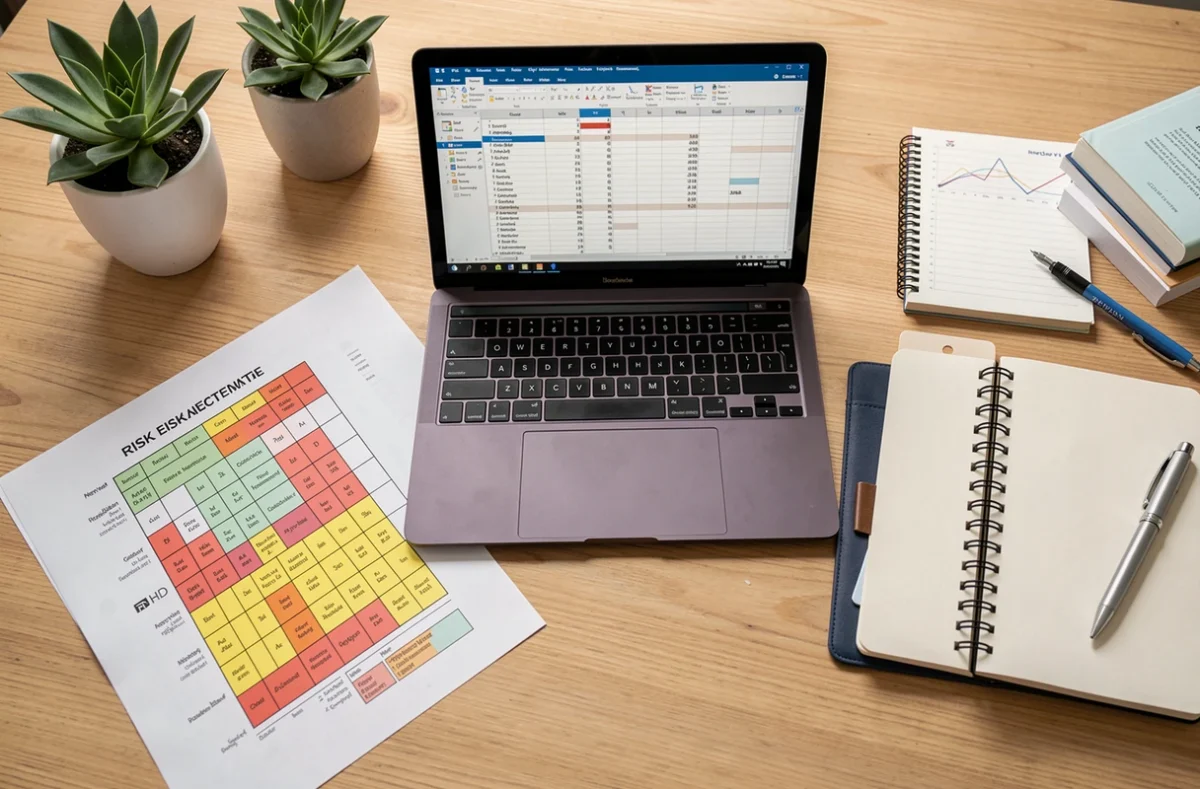
La criticité est l’indicateur de base : elle combine la probabilité d’occurrence et l’impact, le plus souvent par une multiplication sur des échelles de 1 à 4 ou de 1 à 5. Certaines méthodes, comme l’AMDEC, y ajoutent la détectabilité. La matrice des risques range ensuite chaque risque dans une zone, du plus tolérable au plus urgent.
La criticité seule donne une photo. Pour suivre une évolution, on y associe une tendance (en hausse, stable, en baisse) et un statut (ouvert, en traitement, surveillé, clos).
Viennent ensuite les indicateurs sur les actions : part des actions réalisées, retards par rapport aux échéances, et efficacité mesurée après coup. Une action terminée qui n’a pas fait baisser la criticité signale un traitement mal choisi.
Les indicateurs clés de risque (KRI) complètent le dispositif. Ils mesurent de façon proactive un facteur qui précède le risque et servent de signal d’alerte avant la crise. Un KPI mesure la performance face à un objectif, alors qu’un KRI signale ce qui peut empêcher de l’atteindre.
Chaque KRI reçoit des valeurs de tolérance supérieure et inférieure, liées à l’appétence au risque de l’organisation, c’est-à-dire l’exposition qu’elle accepte de supporter. Un dépassement de seuil alerte les parties prenantes concernées et déclenche des tâches de suivi. La direction valide ces seuils.
Construire le tableau de suivi des risques
Le tableau de suivi est le registre vivant du dispositif. Une ligne correspond à un risque, avec les colonnes suivantes :
- un identifiant unique et une description courte du risque ;
- son propriétaire, c’est-à-dire la personne qui répond de son évolution ;
- la probabilité, l’impact et la criticité calculée, avec la tendance depuis la dernière revue ;
- les actions en cours, leur échéance et leur statut ;
- la date de la dernière revue et celle de la prochaine.
Ce tableau alimente la cartographie des risques, qui en donne une vue graphique sur la matrice. Une seule version, partagée et datée, évite que chaque service travaille sur sa copie. Les menaces repérées lors d’une analyse des menaces et des forces y trouvent aussi leur place, dès qu’elles deviennent des risques identifiés.
À quel rythme réviser les risques
La fréquence se module selon la criticité. Un risque critique se revoit à chaque réunion de pilotage, parfois chaque semaine, tandis qu’un risque faible se contente d’une revue périodique plus espacée. La norme ISO 31000 ne fixe pas de fréquence : les revues sont annuelles, mensuelles ou hebdomadaires, au choix de la direction, qui définit aussi les exigences de reporting.
La cartographie dans son ensemble se réexamine au moins une fois par an, pour vérifier que les échelles, les seuils et la liste des risques correspondent encore à l’activité.
Un événement déclencheur impose une révision immédiate, sans attendre la date prévue : un incident, un changement d’organisation, l’entrée sur un nouveau marché ou la perte d’un fournisseur majeur.
Suivi des risques dans un projet
Dans un projet, les risques naissent et disparaissent au fil des phases. Un risque de recrutement pèse au lancement, un risque de recette en fin de parcours. Le point sur les risques devient donc un sujet fixe de l’ordre du jour des réunions, avec le registre projeté et les écarts depuis la fois précédente.
Les risques se lisent par rapport aux objectifs fixés au projet : un risque qui ne menace ni les délais, ni le coût, ni la qualité attendue n’a pas besoin du même niveau d’attention. Le même raisonnement vaut pour un projet informatique, où les risques portent surtout sur les données, les intégrations et la disponibilité des équipes.
La clôture d’un risque se décide en revue, sur la base d’une preuve : l’événement ne peut plus se produire, ou son traitement a ramené la criticité sous le seuil. Le risque clos reste dans le registre, marqué comme tel, pour garder l’historique.
Qui pilote le suivi et comment en rendre compte
Chaque risque a un propriétaire nommé. Il suit les indicateurs, met à jour sa ligne dans le registre et alerte quand un seuil est franchi. La direction ou un comité des risques fixe les exigences de revue et de reporting, arbitre les moyens et décide des risques qu’elle accepte.
Le reporting reste court : les risques au-dessus du seuil de tolérance, les actions en retard, les nouveaux risques et les risques clos depuis la dernière revue. Un tableau d’une page lu en début de réunion vaut mieux qu’un rapport complet que personne n’ouvre.
Certains risques ne se lisent pas dans les chiffres internes mais dans des signaux extérieurs : avis publiés, mentions dans la presse, réactions sur les réseaux. La gestion des risques de réputation repose sur ce type de veille, qui nourrit ensuite le registre comme les autres indicateurs.
Un registre à jour à chaque revue, avec des propriétaires identifiés et des seuils validés, suffit à rendre le suivi exploitable. Le reste relève du rythme que l’organisation tient dans la durée.